今月のひとこと 2026年11月1日号
AI相場に陰り ビジネスモデルで明暗が分かれる

とうとうAI相場も崩れてきて、アメリカでは株価が下落しているようです。その中でもインテルはなぜか26%もダウンしており、何が起きたのかは今のところ不明です。いずれにしても、エヌビディアがAI企業に出資し、その資金でAI企業がエヌビディアのGPUを買うという、壮大な循環取引のようなエヌビディアとAIフロンティアカンパニーのビジネスモデルは、いずれ崩壊するのではないでしょうか。
では、アンソロピック(Anthropic)はどうでしょうか。同社のAI「Claude」はコーディングに強く、おそらくかなりの数のソフトウェア会社がプログラム作成に使っていることでしょう。しかし、他のフロンティアカンパニーにはこれといった持ち玉がないので、稼ぎどころが明快ではありません。グーグルは検索や広告、クラウドなど他のビジネスもたくさん持っているので、それらとの合わせ技でビジネスを展開できるでしょう。マイクロソフトも同様です。一番苦しいのはオープンAIではないでしょうか。これといった持ち玉がなくAI一本槍で、おまけにコーディングにものすごく強いかというとそうでもないので、オープンAIをコーディングに使っている企業はそれほど多くないはずです。いずれにしても、これからはビジネスモデルが明快な企業とそうでない企業に、だんだん分かれていくと考えています。
1年でここまで変わったAIコーディングと「SaaSの死」
それにしても、アンソロピックのAIはコーディングにはめっぽう強いです。特に現行のOpus 5.5でも、通常のコーディングには十分だと感じていて、これ以上性能が上がっても、個人の用途ではあまり使い道がないような気もします。
1年前を振り返ってみると、当時はチャットしかなかったので、チャットで出力してもらったコードをコピーして使っていました。これが結構大変で、コードを全部出力させるとコンテキスト(AIが一度に扱える会話の量)が一気に満タンになってしまい、すぐに動かなくなりました。また、1か所直すと別の部分がおかしくなる、直したと思ってもコードがごっそり抜け落ちる、といったことがしょっちゅうあって、なかなか大変でした。ところが1年経ってみると、そういうことはほとんど、いや全くと言っていいほどなくなり、こちらの指示が間違っていない限り、変な動きをするコードは出てこなくなりました。
「SaaSの死」というのが1年近く前に話題になりましたが、確かにその通りです。パッケージソフトを買っても、すべての機能を使っているわけではありません。自分の使う機能だけを自分で作り上げれば、自分にとって使い勝手の良いものが出来上がります。しかも、少し不便だなと感じたところはどんどん修正できるので、使えば使うほど使い勝手が良くなります。他のPCで動かすためのインストーラーをビルドするのも割と簡単で、作ったツールを他のPCでも活用できるのも便利です。知らない間にいろいろなツールを作って日常的に使っており、まるで最初からあったもののように使っているので、もしこれが動かなくなったら大変だなという気もします。
AIの使い方 NotebookLMで30年分の日記を検索
AIの使い方としては、大きく分けて、AIそのものをAPIなどで直接使う方法と、AIでツールを作ってそのツールを使う方法があります。単発の作業であれば、プロンプトをそのまま入れればAIが動いてくれます。またある程度定型であれば、AIを必要とする部分だけをAPIを通じてAIに処理させると云う事も出来ます。 しかしAIは毎回同じ出力を出すわけではないので、例えば経理システムのように、いつも同じ結果が求められるものにはAIそのものは向きません。経理システムは、やはりAIでツールを作り、そのツールを動かすというのが正当なやり方です。
先日やってみて非常に面白かったのが、グーグルのNotebookLMです。これはRAG(手持ちの資料をもとにAIが回答する仕組み)をベースにしたようなもので、私はこれに日記を入れています。私は日記をメールで書いて自分宛てに送っているのですが、これがもう30年分ぐらい溜まっていて、その後も毎日書き続けています。これをNotebookLMに入れて、広い意味での検索のように使っています。「こういうことはなかったか」「この日には何をやったか」「これに関することをまとめてくれ」といったことができます。
少し前までは、メールから1か月分ぐらいの日記をまとめてNotebookLMに送り込むツールを作って使っていたのですが、これがイマイチで、昨日のことを聞こうと思っても、まだ入っていないということになります。そこで、これをリアルタイムで入れる方法はないかとAIに聞いてみたところ、これができました。グーグルのGAS(Google Apps Script)を使って、毎日定期的に日記を転送しておいたGmailへ自動でアクセスし、日記のメールをNotebookLMのソースに入れるという仕組みです。これが意外にうまくいって、今では2〜3日前のことでも十分に検索で出てくるようになりました。
ただ、これが無料でできるというのが、グーグルの良いところでもあり悪いところでもあります。これを有料にすれば、おそらくユーザーはほとんど去ってしまうでしょうが、課金しなければグーグルの収益にはなりません。
これとは反対に、有料のAPIを使っているケースもあります。日記はメールで書いているのですが、手で入力するのは大変なので音声で入力しています。ところが音声入力は間違いが多く、ちょっと特殊な単語などは認識できないので、よく間違っています。そこで、AIを使って文章を校正・整形し、それをメールで送るというツールも作りました。これはClaudeのAPIを使って原文を送り込み、AIに修正させるものです。なおかつ、AIが修正した後でもおかしなところはたくさん残るので、それを手で直します。この手で直した部分をAIが判別して覚え込み、次に活かすというシステムです。これは意外に簡単で、1日もあればできてしまいました。
個人情報は「漏れて当然」 メールアドレスとパスワードの使い分け
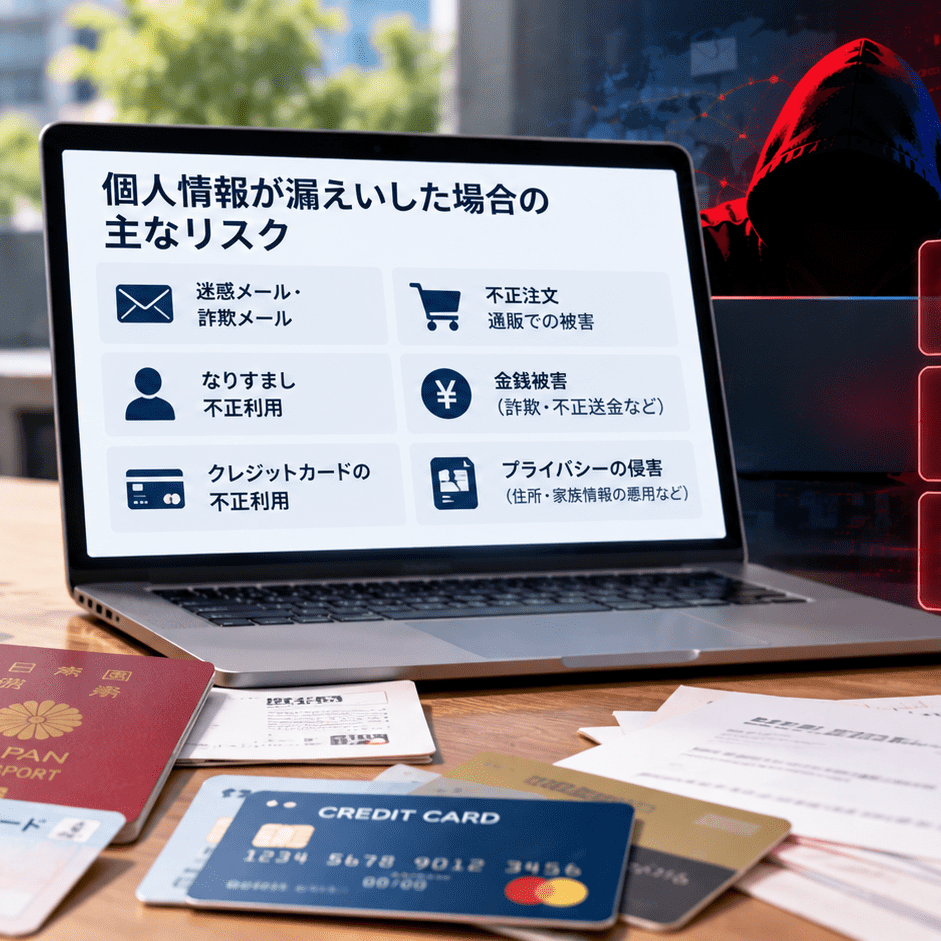
最近大変な話題になっているのが、個人情報の流出事件です。延べ2億数千万人分の個人情報が流出したということで、ネットを使ったことのある人は、ほとんどがこれに引っかかっているのではないでしょうか。私は以前から、こういうデータは流出するもの、流出しなくても誰かが盗み見しているものだと考えていたので、対策を立てていました。その一端をご紹介します。
まず一つ目は、メールアドレスの使い分けです。怪しいなと感じたところにはそれなりのメールアドレスを、大事なところにはそれぞれそのサイト専用のメールアドレスを割り振ります。私は自前でメールシステムを持っているので、どんどん作っていった結果、今ではなんとメールアドレスが百個以上にもなりました。一般の方はこうはいかないでしょうから、Gmailのエイリアス(別名)を使ってどんどん作るとよいでしょう。大事なところは個別のメールアドレス、そうでないところは共通の一つのメールアドレスでログインするようにしておけば、どこから漏れたかがすぐにわかります。
二つ目はパスワードです。金融機関など非常に重要なところには非常に長い強いパスワードを使っていますが、単なるサブスクや見るだけのサイトなどには簡単なパスワードを使い、これは使い回しています。幸い今のところ、現在使っているものが漏れたという情報はありませんが、以前に使っていたものはすでに漏れてしまっていて、そのパスワードは使わないように書き換えています。
とはいえ、パスワードを完全に使い回すのはあまり良くないので、自分でルールを決めて、「このサイトはこう、このサイトはこう」と少しずつ違うバリエーションを作れるようなパスワードにするのがおすすめです。ただ、最近のAIにかかると、こうした多少バリエーションをつけたパスワードもすぐに推測されてしまうようです。いずれにしても、パスワードは「非常に重要なもの」「普通のもの」「どうでもよいもの」の三つぐらいに分けて覚えておけば、安全性は向上します。
生年月日とスマホの自動入力にもご用心
それと一番不思議なのは、本人確認に使われる情報の一つである生年月日を、みんな簡単に公開していることです。YouTubeやFacebookにも誕生日の登録欄があり、皆さん正直に入れているでしょうが、私は自分の本当の生年月日を明かしたことはほとんどありません。金融機関や政府機関などには正式な生年月日を入れますが、通常のサイトでは特に必要ないので、別の生年月日を入れています。ただし、そのサイトでの本人確認に使われることがあるので、どのサイトにどの生年月日を入れたかは、ある程度覚えておかないといけません。いずれにしても、通常のサイトと金融機関などの重要なサイトを区別することが非常に大切です。
これからは、IDやパスワードは漏れて当然、個人情報も漏れて当然という覚悟で入力する必要があります。品物を送ってもらうようなサイトでは正式な名前と住所が必要ですが、それ以外のサイトでは仮の名前や仮の住所でも構わないでしょう。特に生年月日は、本当に必要なところ以外は仮のもので十分です。こうしておけば、たとえ個人情報が漏れたとしても、大きな被害に及ぶ可能性は低くなるはずです。
また最近、総務省か金融庁から、スマホの設定を見直してくださいという注意喚起のメールが送られてきているようです。この中で一番気になったのは、スマホにクレジットカードのセキュリティコードまで記憶させることができ、それがサイトの入力欄に自動的に入ってしまう設定があることです。これは非常に危険です。クレジットカードの番号ぐらいは自動入力でよいとしても、最後のセキュリティコード3桁は、やはり自分で入れるべきです。ここまで覚えさせてしまうと完全に筒抜けになってしまい、悪意のあるサイトではそれを使ってクレジットカードを不正使用されてしまいます。
AIは人類を滅ぼすのか ガードレールとその限界
AIが進化すると人類が滅亡する、という話があります。これも理由がないわけではありませんが、面白い説として次のようなものがあります。AIが学習した過去のデータ、特にSF小説などには、AIによる人類滅亡というテーマがかなり多く含まれています。そのため、AIに「未来はどうなるか」と聞くと、学習した人類滅亡ベースに答えるので、どうしてもディストピアの話になりがちだ、というのです。確かに、AIで将来ハッピーになるというプロットの小説はあまりなく、どちらかというとディストピア系が多いので、そうなるのかもしれません。それに乗っかっているのかもしれませんが、かなりの人がディストピア的な未来になるという発言をしています。
しかし、AIは特に人間を滅亡させようと考えているわけではありません。AIは目的達成志向が非常に強いので、何かをしてくれと言われると、それを達成しようと非常に頑張ります。その結果として、決められた制限の外に出ようとする「脱獄」をしたり、他のサイトに侵入したりと、いろいろなことをするわけで、別にAIに悪気があってやっているわけではないと思います。ある意味でAIは非常にクソ真面目な存在で、言われたことを一直線にやり続けます。その能力が非常に上がってきたので、取れる手段も非常に増えてきて、その中には人間にとって悪い手段も含まれている、ということでしょう。
食物の発酵と腐敗というのは同じ化学反応ですが、人間に役に立つもの発酵と言い、人間に都合の悪いものは腐敗と言うのは、これと似た話ではないかという気がしてなりません
最近のAIにはガードレール(安全のための制限)が付いていて、ちょっとややこしいことを言うとガードレールに引っかかり、「それには答えられません」と言われるか、もしくは一段グレードの低いモデルに落とされてしまいます。ずっと初期の頃は、「ピーマン」と言っただけで落とされてしまいました。どうもピーマンは生物に関連するので、生物兵器と連想されて落とされてしまったのでしょう。さすがに今はこんなバカなことはなく、もう少し洗練されているようです。しかし、これをかいくぐるテクニックもあって、ガードレールも万能ではありません。また、先ほど述べたパスワードの推測にしても、人間がやると非常に面倒ですが、AIは面倒がらずにずっとやり続けます。一つのパスワードのバリエーションをいろいろ試してみるというのはAIの非常に得意なところなので、そういうこともやるでしょう。しかもそれ自体は特にガードレールに引っかかるわけではないので、防ぐのは難しいのではないかと思います。